좀비PC 의심 증상과 치료방법 스팸메일 악성코드 멀웨어 종류별 정리
회사 규모가 작고 메일 보안 체계가 약한 곳은 생각보다 공격 표적이 되기 쉽습니다. 평소 업무 메일뿐 아니라 송장, 세금계산서, 거래명세서, 채용서류, 급여명세서처럼 보이는 스팸 메일이 자주 들어오고, 입사 전에 누가 쓰던 PC를 포맷 없이 그대로 이어받아 사용했다면 더 조심해야 합니다. 이런 환경은 트로이목마, 랜섬웨어, 스파이웨어, 애드웨어, 웜, 좀비PC 계열 악성코드가 들어오기 좋은 조건이 겹쳐 있다고 보는 편이 맞습니다.
저는 이런 경우 단순히 “백신 하나 깔면 끝”이라고 보지 않습니다. 메일 첨부파일, 오래된 브라우저 확장 프로그램, 예전 직원이 남긴 자동로그인 흔적, 관리자 권한 그대로 쓰는 습관, 패치 안 된 윈도우와 Office까지 다 같이 문제를 만들기 때문입니다.
왜 작은 회사 PC가 더 잘 걸릴까?
보안 인력이 따로 없는 작은 회사는 의외로 위험 요소가 단순하기 때문인데요 그렇다고 해서 규모가 큰 대기업이라고 안전한건 아닙니다.
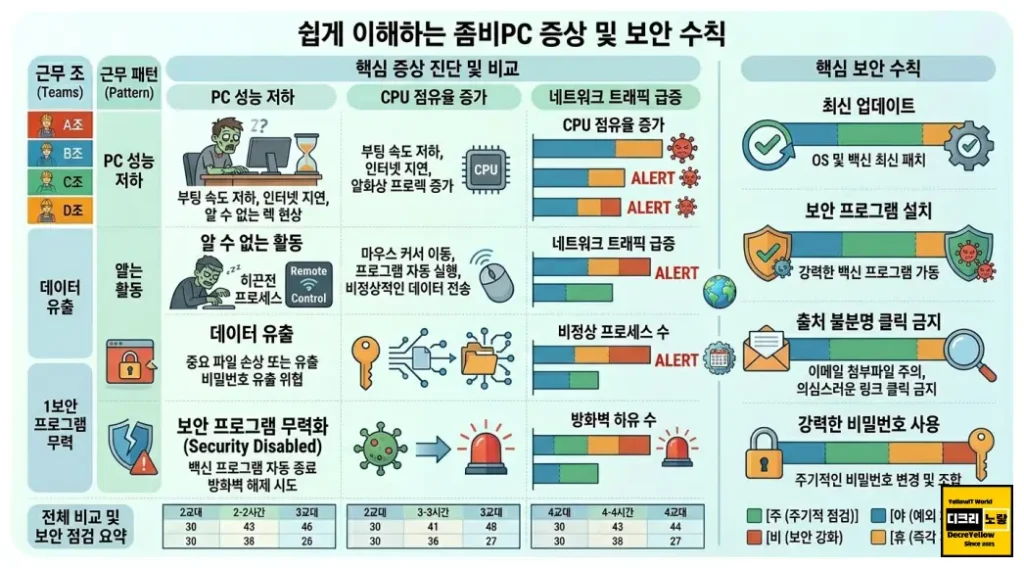
메일 필터가 약하고, 재사용 PC를 그대로 쓰고, 관리자 권한을 계속 켜둔 채, 업데이트를 미루는 환경이 반복되기 때문입니다. 여기에 거래처 파일과 이력서, 세금 관련 문서가 메일로 자주 오면 피싱 메일도 훨씬 자연스럽게 섞여 들어옵니다.
특히 입사 전에 누가 쓰던 PC를 포맷 없이 그대로 받았다면 더 조심해야 합니다.
브라우저 자동완성, 로그인 쿠키, 오래된 확장 프로그램, 예전 다운로드 폴더, 설치된 원격제어 툴, 알 수 없는 업데이트 프로그램이 그대로 남아 있을 수 있습니다. 저는 이런 PC는 멀쩡해 보여도 클린 포맷을 안 했다면 이미 점검 대상이라고 보는 편입니다.
- 메일로 들어오는 첨부파일이 많은 회사일수록 트로이목마와 랜섬웨어 위험이 큽니다.
- 포맷 없이 재사용한 PC는 예전 직원 흔적과 불필요한 프로그램이 남아 있을 가능성이 큽니다.
- 관리자 권한이 기본이면 악성코드가 설치되기도 쉽고 제거도 더 까다로워집니다.
- 브라우저 확장 프로그램과 무료 프로그램을 정리하지 않으면 애드웨어와 스파이웨어가 쉽게 붙습니다.
바이러스와 멀웨어 종류를 먼저 구분해두면 치료가 빨라집니다
사실 검색할 때는 다들 그냥 바이러스라고 말하지만, 실제로는 전부 같은 부류가 아닙니다.
트로이목마, 랜섬웨어, 스파이웨어, 애드웨어, 웜, 좀비PC는 행동 방식과 치료 우선순위가 조금씩 다릅니다.
그래서 이름을 구분해두면 무조건 포맷부터 가는 실수를 줄일 수 있습니다.
| 종류 | 왜 걸리는지 | 특히 위험한 부분 | 치료 우선순위 |
|---|---|---|---|
| 트로이목마 | 가짜 설치파일, 첨부파일 실행 | 원격제어, 정보 탈취, 추가 악성코드 설치 | 네트워크 차단 후 전체 검사와 계정 비밀번호 변경 |
| 랜섬웨어 | 피싱 메일, 취약한 원격접속, 광고 링크 | 업무 파일 암호화, 백업 피해, 업무 중단 | 즉시 분리, 백업 보호, 감염 범위 확인 |
| 스파이웨어·키로거 | 확장 프로그램, 가짜 보안앱, 광고 프로그램 | 메일·금융·쇼핑몰·사내 계정 유출 | 검사 후 다른 기기에서 비밀번호 전면 변경 |
| 애드웨어·PUP | 무료 프로그램 번들 설치 | 광고 팝업, 검색 결과 변조, 브라우저 오염 | 브라우저 정리와 AdwCleaner 점검 |
| 웜·좀비PC | 취약한 PC, 감염 파일, 네트워크 노출 | 스팸 발송, DDoS, 외부 원격 명령 | 네트워크 격리 후 Defender Offline 검사 |
| 루트킷 | 관리자 권한 탈취, 오래된 드라이버, 취약점 | 일반 검사 회피, 지속 감염 | 오프라인 검사와 필요 시 클린 설치 |
업무 메일이 많을수록 트로이목마와 랜섬웨어를 먼저 조심해야 합니다
거래처와 문서 파일을 주고받는 회사는 아무래도 첨부파일을 열 확률이 높습니다.
공격자도 그 점을 잘 압니다. 그래서 송장, 세금계산서, 입금 확인, 견적서, 이력서, 계약서 형태로 메일 제목을 만들고 첨부파일이나 링크를 넣는 식이 가장 흔합니다. 이때 파일 확장자를 숨기거나, 압축 파일 안에 실행파일을 넣거나, Office 문서의 매크로를 유도하는 경우가 많습니다.
저라면 거래처 문서처럼 보여도 바로 열지 않습니다.
메일 내용이 급해 보이고, 발신 도메인이 조금 이상하고, 문장 톤이 어색하면 그 순간부터 의심하는 편이 낫습니다. 특히 작은 회사는 이런 메일이 스팸함이 아니라 받은편지함까지 들어오는 경우가 많아서 더 조심해야 합니다.
평소 이런 증상이 보이면 좀비PC까지 같이 의심해야 합니다
악성코드는 꼭 겁나는 경고창을 띄우지 않습니다.
오히려 업무가 가능할 정도로만 남겨두고 뒤에서 조용히 움직이는 경우가 더 많습니다. 저는 아래 증상이 겹치면 단순 느려짐으로 넘기지 않는 편입니다.
| 증상 | 의심할 것 | 우선 행동 |
|---|---|---|
| 아무것도 안 하는데 CPU 사용률이 높음 | 숨은 프로세스, 애드웨어, 좀비PC | 작업 관리자와 명령어 점검 |
| 팬 소음과 발열이 계속 큼 | 백그라운드 악성 프로세스 또는 발열 문제 | 네트워크 차단 후 검사 |
| 브라우저 홈 화면과 검색엔진이 멋대로 바뀜 | 브라우저 하이재커, 애드웨어 | 확장 프로그램 삭제와 AdwCleaner 실행 |
| 내가 보낸 적 없는 메일이 발송됨 | 계정 탈취, 좀비PC, 악성 메일 발송 | 비밀번호 변경과 발송함 점검 |
| 문서 파일이 갑자기 열리지 않음 | 랜섬웨어 | 즉시 네트워크 분리와 백업 보호 |
| 보안 경고와 로그인 알림이 반복 | 스파이웨어, 피싱 성공, 계정 노출 | 다른 기기에서 비밀번호 변경 |
치료는 이 순서로 가는 게 가장 깔끔합니다
많은 분들이 감염이 의심되면 바로 파일 삭제부터 하거나, 급하게 백신 여러 개를 한 번에 깔아버립니다.
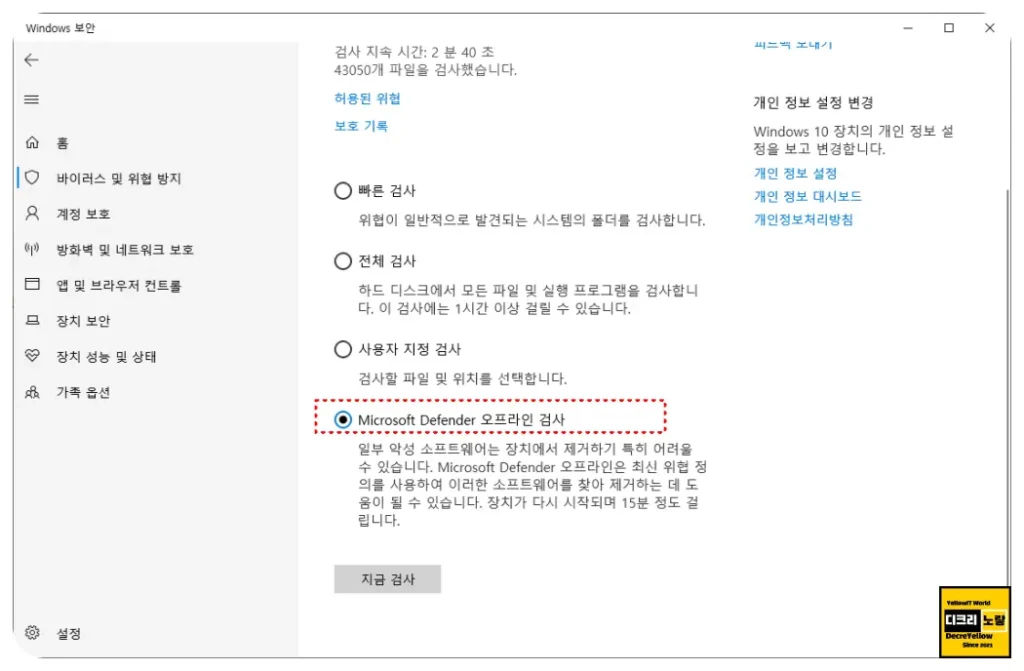
그런데 그렇게 하면 오히려 더 꼬입니다. 치료는 순서가 중요합니다. 저는 감염 의심이 들면 아래 순서대로 움직이는 편이 가장 빠르다고 봅니다.
- 랜선 분리 또는 와이파이 끄기
외부 서버와 통신을 먼저 끊어야 추가 유출과 원격 명령을 막을 수 있습니다. - 업무에 꼭 필요한 파일만 잠시 분리해서 보호
랜섬웨어가 의심되면 외장하드나 NAS를 함부로 연결하지 말고, 이미 연결된 공유 폴더부터 분리하는 편이 낫습니다. - Windows 보안 전체 검사 실행
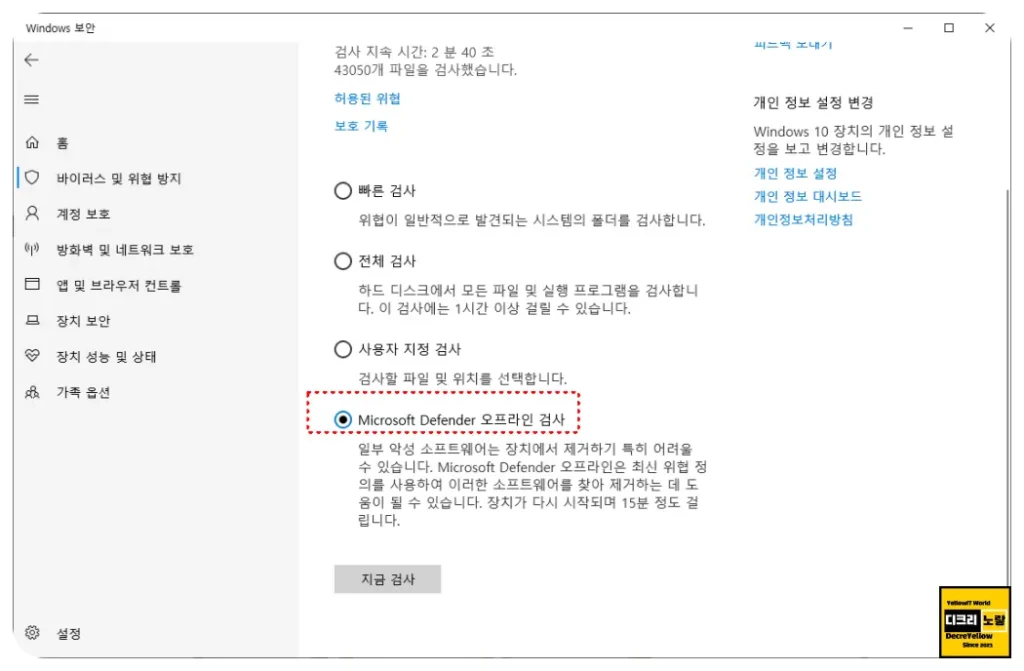
기본 위협부터 먼저 걸러내는 단계입니다. 다른 백신보다 먼저 기본 검사부터 보는 편이 흐름이 깔끔합니다. - Microsoft Defender Offline 검사
일반 Windows 밖에서 한 번 더 검사해야 숨어 있는 악성코드를 보기 쉽습니다. - AdwCleaner 또는 Safety Scanner 추가 점검
브라우저 오염, 애드웨어, PUP, 남은 멀웨어 흔적을 한 번 더 정리합니다. - 다른 깨끗한 기기에서 비밀번호 변경
감염 의심 PC에서 바로 비밀번호를 바꾸지 말고, 다른 기기에서 메일·사내 계정·쇼핑몰·금융 계정부터 바꾸는 편이 안전합니다. - 증상이 계속되면 클린 설치 검토
재사용 PC에 오래된 흔적이 많았던 경우라면 결국 포맷이 더 빠른 답일 수 있습니다.
입사 전에 쓰던 흔적이 남은 PC라면 클린 설치를 더 진지하게 봐야 합니다
이건 정말 많이 놓치는 부분입니다.
누가 어떤 프로그램을 깔았는지 모르는 상태에서 PC만 넘겨받았다면, 겉으로 멀쩡해도 보안 관점에서는 이미 불안정한 상태일 수 있습니다.
이전 직원이 설치한 원격제어 툴, 브라우저 확장 프로그램, 다운로드 폴더의 실행 파일, 자동 로그인 정보가 그대로 남아 있을 수 있기 때문입니다.
그래서 저는 입사 전 포맷 없이 사용한 PC라면 감염이 의심되지 않더라도 한 번은 정리하는 쪽을 권합니다.
특히 업무 메일과 회사 문서가 오가는 PC라면 더 그렇습니다. 처음 한 번 번거로워도 나중에 사고를 막는 비용이 훨씬 큽니다.
명령어로 1차 점검하는 방법
포트 숫자 하나만 보고 감염 여부를 확정할 수는 없지만, 숨은 연결과 수상한 프로세스를 보는 데는 명령어가 꽤 유용합니다.
저는 GUI만 믿지 않고 netstat와 tasklist를 같이 보는 편입니다.
netstat -ano현재 열려 있는 연결과 대기 중인 포트, 그리고 해당 연결을 만든 PID를 함께 보여줍니다. 아무 작업을 안 하는데도 계속 유지되는 외부 연결이나 LISTENING 상태가 눈에 띄면 메모해두는 편이 좋습니다.
tasklist /svcnetstat -ano에서 본 PID가 어떤 프로세스인지 확인할 때 씁니다.
저는 이 둘을 같이 봅니다. 포트보다 중요한 건 누가 그 연결을 만들었는지이기 때문입니다.
tasklist /fi "PID eq 1234"예를 들어 수상한 PID가 1234라면 이렇게 바로 필터링할 수 있습니다.
설치한 기억이 없는 프로그램, 경로가 이상한 실행 파일, 랜덤 문자처럼 보이는 프로세스가 잡히면 그냥 넘기지 않는 편이 좋습니다.
Start-MpWDOScanPowerShell 관리자 권한에서 위 명령어를 실행하면 Microsoft Defender Offline 검사를 시작할 수 있습니다.
다만 일반 사용자는 아래 버튼의 공식 안내 화면에서 Windows 보안 앱으로 들어가는 방법이 더 편합니다.
보안 프로그램 다운로드 및 추천
아래는 실제로 바로 써볼 수 있는 공식 페이지들로 저 같은 경우 윈도우 보안검사와 함께 디펜더, 세이프 스캐너를 주로 사용하는 편입니다.
Windows 보안은 가장 먼저 돌려볼 기본 검사 도구이고, Defender Offline은 일반 Windows 밖에서 한 번 더 검사하는 용도입니다.
Safety Scanner는 수동 실행형 점검 도구라 기본 검사 뒤에 한 번 더 확인할 때 쓰기 좋고, AdwCleaner는 브라우저 하이재커와 애드웨어가 붙은 PC에서 꽤 유용합니다.
회사 PC라면 개인적으로 아무 프로그램이나 깔지 말고 담당자나 대표에게 먼저 공유한 뒤 진행하는 편이 좋습니다.
작은 회사에서 특히 먼저 정리해야 할 보안 습관
프로그램으로 한 번 잡았다고 끝나는 문제는 아닙니다.
작은 회사는 사고 이후보다 평소 습관에서 차이가 크게 납니다. 저는 최소한 아래 네 가지는 꼭 정리하는 쪽을 권합니다.
| 보안 습관 | 왜 중요한지 | 바로 할 일 |
|---|---|---|
| 메일 첨부파일 확인 | 트로이목마와 랜섬웨어 유입 차단 | 도메인과 확장자부터 확인 |
| 재사용 PC 초기 정리 | 이전 사용자 흔적 제거 | 포맷 또는 최소 브라우저·프로그램 정리 |
| 브라우저 확장 최소화 | 스파이웨어와 애드웨어 위험 감소 | 모르는 확장 삭제 |
| 관리자 권한 분리 | 악성코드 설치 난이도 상승 | 평소 일반 계정 사용 |
| 업데이트 유지 | 취약점 악용 차단 | 윈도우·브라우저·Office 자동 업데이트 확인 |
| 2단계 인증 | 계정 탈취 이후 확산 방지 | 메일과 클라우드부터 우선 적용 |
메일 보안이 특히 약하다고 느껴진다면 최소한 의심 메일은 바로 열지 않고, 전화나 메신저로 발신자를 다시 확인하는 습관부터 들이는 게 좋습니다.
저는 급해 보이는 메일일수록 오히려 한 번 더 확인하는 편입니다. 공격자는 늘 사용자를 급하게 만들려고 하기 때문입니다.
자주 묻는 질문
좀비PC는 백신만 돌리면 끝나나요?
아닙니다. 네트워크를 먼저 끊고 Windows 보안 전체 검사와 Defender Offline 검사를 본 뒤, 다른 깨끗한 기기에서 비밀번호를 바꾸고 브라우저 확장 프로그램과 시작프로그램까지 같이 정리하는 편이 안전합니다.
입사 전에 누가 쓰던 PC를 포맷 없이 받아도 괜찮을까요?
권하지 않습니다. 이전 사용자 로그인 흔적, 자동완성, 원격제어 프로그램, 다운로드 파일, 브라우저 확장 프로그램이 그대로 남아 있을 수 있어서 업무용 PC라면 한 번은 포맷 또는 최소한의 전면 정리가 필요합니다.
스팸 메일을 열었는데 첨부파일은 안 열었습니다. 그래도 위험한가요?
본문만 본 것만으로 바로 감염되는 경우는 상대적으로 적지만, 메일 안의 링크를 눌렀거나 미리보기 과정에서 실행 파일을 받았거나, 브라우저 취약점이 있는 환경이면 위험할 수 있습니다. 링크와 첨부파일을 열지 않았다면 바로 삭제하고 신고하는 편이 좋습니다.
8080 포트가 보이면 좀비PC인가요?
포트 숫자 하나만으로는 판단할 수 없습니다. netstat -ano로 연결과 PID를 보고, tasklist로 어떤 프로세스가 그 연결을 만드는지 같이 확인하는 편이 더 정확합니다.
작은 회사는 무엇부터 보안을 챙겨야 하나요?
메일 첨부파일 확인 습관, 재사용 PC 초기 정리, 브라우저 확장 프로그램 최소화, 관리자 권한 분리, 윈도우와 브라우저 업데이트, 메일 계정 2단계 인증부터 우선 잡는 편이 가장 효과적입니다.
결론적으로 작은 회사에서 많이 겪는 보안 문제는 거창한 해킹보다 스팸 메일, 재사용 PC, 정리 안 된 브라우저와 프로그램에서 시작하는 경우가 많습니다. 그래서 저는 백신 하나 더 깔기보다 이상한 메일을 안 여는 습관, 입사 전 PC 초기 정리, 감염 의심 시 바로 네트워크 분리 이 세 가지가 훨씬 중요하다고 봅니다.


