회사 컴퓨터가 주말에 혼자 켜졌다 좀비PC 증상 원인 복구 방법과 WOL 확인까지
주말에 아무도 출근하지 않았는데 회사 PC가 혼자 켜졌다면
저라면 이 상황을 가볍게 보지 않습니다. 주말에 꺼둔 줄 알았던 회사 컴퓨터가 혼자 켜져 있고, CPU 사용률이 100% 가까이 치솟고, 그래픽카드 사용량까지 이상하게 올라가고, 다른 PC로 원격 접속을 시도한 흔적까지 보였다면 그냥 느려진 컴퓨터가 아니라 감염된 업무용 PC일 가능성을 먼저 봅니다.
특히 디자이너처럼 고가의 상용 프로그램을 자주 쓰는 직군은 위험한 유혹이 많습니다.
포토샵, 일러스트레이터, 3D 툴, CAD, 유료 플러그인, 폰트 패키지, 템플릿 번들, 렌더러 같은 것을 토렌트나 크랙판 설치 파일로 받는 순간, 프로그램이 아니라 악성코드를 같이 들여오는 경우가 실제로 적지 않습니다.
그래서 이런 상황에서 좀비PC가 정확히 무엇인지, 왜 이런 일이 벌어졌는지, 어디서 감염됐을 가능성이 큰지, 무엇부터 끊고 무엇부터 살려야 하는지, 그리고 마지막으로 정말 WOL 때문에 켜진 것인지까지 한 번에 정리한 내용입니다.
좀비PC란 무엇인가
좀비PC는 쉽게 말해 내 컴퓨터인데 내가 아니라 남이 쓰는 상태입니다.
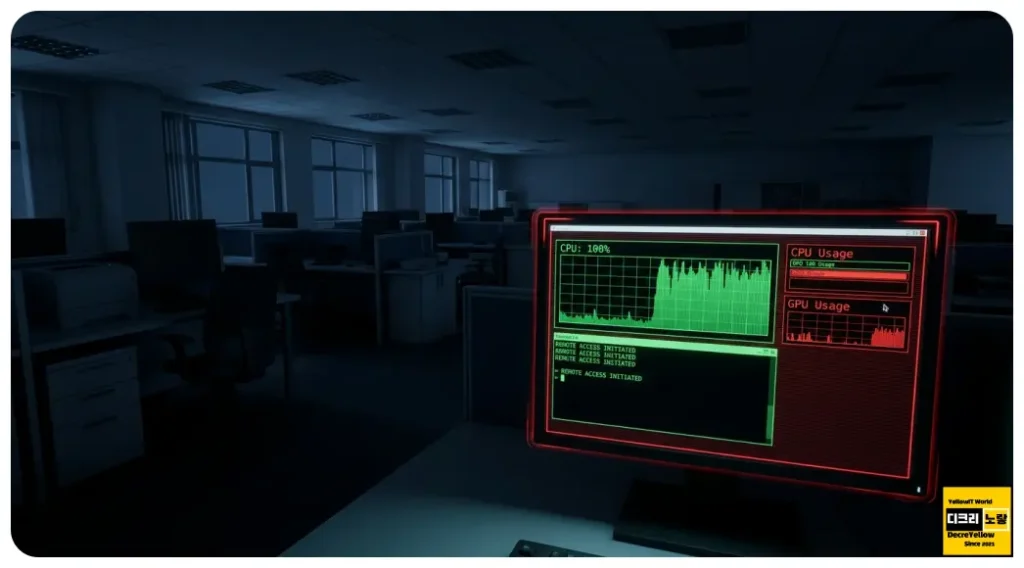
사용자는 그냥 평범한 업무용 PC라고 생각하지만, 실제로는 외부 공격자가 원격으로 명령을 내리거나, 특정 악성코드가 배경에서 명령을 받아 움직이는 상태를 말합니다.
이 상태가 되면 컴퓨터는 내 작업보다 공격자 작업을 먼저 합니다.
CPU와 GPU를 몰래 끌어다 채굴을 하기도 하고, 회사 계정을 훔치기도 하고, 메일을 뿌리기도 하고, 사내 다른 PC로 옮겨가려는 시도까지 이어질 수 있습니다. 특히 회사 네트워크 안에 있는 PC라면 개인 PC보다 훨씬 위험합니다.
이런 증상이 같이 보이면 좀비PC를 먼저 의심해야 합니다
| 보인 증상 | 의심되는 의미 | 왜 위험한지 |
|---|---|---|
| 주말에 혼자 켜짐 | 절전 해제, WOL, 예약 작업, 원격 관리, 이상 동작 | 원격 사용 흔적과 겹치면 그냥 지나가면 안 됩니다 |
| CPU 100% | 채굴, 압축 해제, 대량 스캔, 백그라운드 작업 | 업무 PC 자원을 외부 작업에 쓰고 있을 수 있습니다 |
| 그래픽카드 사용량 상승 | 채굴, 원격 화면 처리, 악성 렌더링 작업 | 일반 사무 작업이 아닌 비정상 부하일 수 있습니다 |
| 다른 PC 접속 시도 | 자격 증명 탈취 후 내부 이동 시도 | 한 대 문제가 아니라 사무실 전체 문제로 커질 수 있습니다 |
| 모르는 프로세스 자동실행 | 지속성 등록 | 재부팅해도 다시 살아나는 경우가 많습니다 |
| 평소보다 팬소음과 발열 증가 | 숨겨진 연산 또는 네트워크 작업 | 사용자가 가만히 있어도 자원이 계속 소모됩니다 |
좀비 바이러스 왜 걸렸을까?
정확한 감염 경로는 로그와 탐지 결과를 봐야 합니다. 다만 질문에 나온 상황만 놓고 보면, 토렌트로 받은 디자인 프로그램이 가장 먼저 의심됩니다.
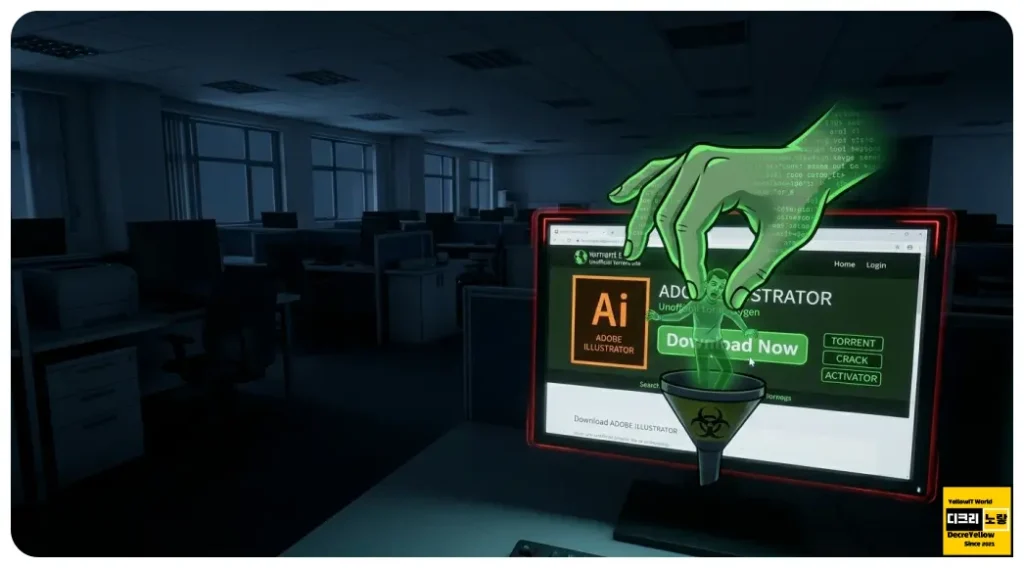
디자이너가 자주 찾는 상용 툴은 가격이 높고 플러그인 의존도도 커서, 크랙판·패치툴·키젠·활성화 파일을 찾게 되는 경우가 많습니다. 문제는 그 순간부터 설치 파일이 프로그램이 아니라 악성코드 운반 상자가 될 수 있다는 점입니다.
특히 위험한 것은 설치 본체보다 Activator, Patch, Keygen, Crack DLL 교체 파일, 포터블 버전입니다. 사용자는 “정품 인증만 우회하는 작은 툴”이라고 생각하기 쉽지만, 실제로는 여기 안에 로더나 스틸러가 먼저 들어있는 경우가 많습니다.
여기에 무료 브러시팩, 폰트 묶음, 템플릿, LUT, 목업 파일, 플러그인 번들처럼 디자인 작업과 자연스럽게 섞이는 파일이 더해지면 경계가 더 무너집니다.
겉보기에는 작업용 자료인데, 실제로는 실행 파일이나 스크립트가 숨어 있는 경우가 있습니다.
토렌트와 크랙 파일에서 자주 붙는 악성코드 유형
- RAT 계열: 원격으로 명령을 받고 PC를 조종합니다.
- Stealer 계열: 브라우저 저장 비밀번호, 쿠키, 토큰, 지갑 정보를 훔칩니다.
- Loader 계열: 처음에는 조용히 들어와 있다가 다른 악성코드를 추가로 불러옵니다.
- Cryptominer 계열: CPU와 GPU를 끌어다 채굴에 씁니다.
- Ransomware 계열: 최악의 경우 파일 서버나 공유 폴더까지 암호화합니다.
여기서 중요한 점은 지금 PC에 어떤 이름의 악성코드가 있는지 아직 모른다는 것입니다.
다만 현상만 보면 단순 광고 프로그램보다, 원격 제어 또는 자격 증명 탈취 + 지속성 등록 + 자원 사용 쪽이 더 의심스럽습니다.
어디서 걸렸을까?
우선 사용하고 있는 PC가 좀비PC가 되었다면 우선 아래 4가지 의심해볼 수 있습니다.
- 토렌트로 받은 설치 파일
디자인 프로그램 본체, 크랙 패치, 키젠, 포터블 패키지 - 광고 링크나 가짜 다운로드 페이지
검색으로 들어간 사이트가 공식 페이지처럼 보여도 중간 리다이렉트가 걸리는 경우 - 이메일 첨부파일이나 협업 파일
견적서, 시안, 폰트 요청서, 작업지시서처럼 보이는 파일 - 이미 한 번 뚫린 다른 사내 PC
공유 폴더, 원격 제어 툴, 같은 계정 재사용으로 옮겨왔을 가능성
질문처럼 다른 PC로 원격 접속을 시도했다는 정황이 있다면, 단순히 “내 PC 한 대가 감염됐다” 수준으로 끝나지 않습니다.
이미 사내 계정이나 관리자 권한, 저장된 비밀번호, 네트워크 경로를 이용해 옆 컴퓨터를 건드리려 했을 가능성까지 봐야 합니다.
회사 PC라면 가장 먼저 해야 할 일
- 네트워크부터 끊습니다
랜선을 뽑고, 와이파이를 끄고, 블루투스도 끄는 편이 안전합니다. - 감염 PC에서 더 이상 로그인하지 않습니다
메일, 클라우드, 은행, 회사 그룹웨어, 디자인 툴 계정 모두 포함입니다. - 비밀번호는 깨끗한 다른 PC나 휴대폰에서 바꿉니다
같은 비밀번호를 돌려 썼다면 전부 바꾸는 쪽이 맞습니다. - 사내 IT나 보안 담당자에게 바로 알립니다
회사 PC는 혼자 처리하다가 다른 시스템까지 키울 수 있습니다. - 공유 폴더와 원격 접속 이력도 같이 봅니다
본인 PC만 보는 대응은 늦을 수 있습니다.
치료 전에 하지 말아야 할 것
- 감염된 PC에서 비밀번호부터 바꾸는 행동
키로거나 세션 탈취가 있으면 바꾼 비밀번호까지 넘겨줄 수 있습니다. - 정체 모르는 프로세스를 무턱대고 전부 삭제하는 행동
정상 프로세스를 건드리면 진단이 더 어려워집니다. - USB로 다른 PC에 파일을 옮겨 다니는 행동
정리되지 않은 상태에서는 확산 경로가 하나 더 생깁니다. - 회사 PC를 개인 PC처럼 혼자만 보고 끝내는 행동
이미 다른 사내 장비로 이동 시도가 있었을 수 있습니다.
치료와 확인에 실제로 쓸 프로그램
Windows Security와 Microsoft Defender 상태 확인
가장 먼저 볼 것은 지금 이 PC에서 어떤 백신이 실제로 돌고 있는지입니다. 회사 PC는 다른 보안 제품이 깔려 있거나, Defender가 수동 모드로 빠져 있거나, 아예 꺼져 있는 경우도 있습니다.
- 시작 메뉴에서 보안 또는 Windows Security를 엽니다.
- 바이러스 및 위협 방지로 들어갑니다.
- 보안 공급자 관리에서 현재 어떤 백신이 실제 동작 중인지 확인합니다.
- Defender가 비활성처럼 보이면 회사 정책과 다른 백신 설치 여부를 같이 확인합니다.
회사에서 별도 EDR을 쓰지 않는 환경이라면 여기서부터 바로 검사로 이어집니다.
Microsoft Defender Offline 사용법
좀비PC처럼 부팅 후 자기 자신을 숨기거나 자동실행으로 버티는 감염은 일반 실시간 검사만으로 놓치는 경우가 있습니다.

그래서 저는 이런 상황이면 거의 항상 Microsoft Defender Offline을 먼저 돌리는 편입니다.
- Windows Security를 엽니다.
- 바이러스 및 위협 방지로 들어갑니다.
- 검사 옵션을 누릅니다.
- Microsoft Defender Offline 검사를 선택합니다.
- 지금 검사를 누르면 재부팅 후 오프라인 환경에서 검사가 진행됩니다.
이 방식은 Windows가 평소처럼 다 올라오기 전에 검사해 버리기 때문에, 숨겨진 자동실행형 악성코드를 잡을 때 더 유리합니다.
Microsoft Safety Scanner 사용법
Microsoft Safety Scanner는 수동으로 내려받아 바로 실행하는 단발성 검사 도구입니다.
이미 Defender를 쓰고 있어도 보조 확인용으로 꽤 괜찮습니다. 저는 오프라인 검사 후 한 번 더 보는 용도로 씁니다.
- 공식 페이지에서 최신 버전을 다시 받습니다.
- 감염 PC를 네트워크에서 분리한 상태로 실행합니다.
- 탐지 결과가 나오면 제거 또는 격리를 진행합니다.
- 중요한 점은 이 도구가 오래된 파일이면 의미가 떨어진다는 점입니다. 다시 받을 때마다 최신판으로 검사하는 편이 낫습니다.
Process Explorer 사용법
작업 관리자만으로는 부족할 때가 있습니다.
Process Explorer는 어떤 프로세스가 떠 있고, 누가 실행했고, 어떤 모듈과 핸들을 물고 있는지 더 자세히 볼 수 있습니다.
- Process Explorer를 실행합니다.
- CPU 사용량이 높은 프로세스를 먼저 확인합니다.
- 이름이 낯설거나, 사용자 계정이 이상하거나, 위치가 수상한 프로세스를 클릭합니다.
- Properties에서 경로와 하위 정보, 로드된 DLL을 같이 봅니다.
- 정상 프로그램 이름을 흉내 낸 파일인지 확인합니다.
예를 들어 회사 디자인 툴 이름과 비슷한데 경로가 이상하거나, 사용자 프로필 아래 낯선 폴더에서 뜨는 파일이면 저는 바로 의심합니다.
TCPView 사용법
질문처럼 다른 PC로 원격 접속을 시도했다는 정황이 있다면 TCPView가 유용합니다.
이 도구는 어떤 프로세스가 어떤 로컬 주소와 원격 주소로 통신 중인지 보여줍니다.
- TCPView를 실행합니다.
- 현재 열린 TCP, UDP 연결 목록을 봅니다.
- 낯선 프로세스가 어떤 원격 IP와 통신 중인지 확인합니다.
- 사내 다른 PC 주소, 외부 수상한 IP, 계속 재시도하는 연결을 눈여겨봅니다.
작업 관리자에서 안 보이던 네트워크 흔적이 여기서 보일 때가 많습니다.
Autoruns 사용법
컴퓨터를 재부팅할 때마다 다시 살아나는 악성코드는 거의 예외 없이 자동실행 등록을 남깁니다.
Autoruns는 그 자동실행 위치를 한 번에 보여주는 도구입니다.
- Autoruns를 관리자 권한으로 실행합니다.
- Logon, Services, Scheduled Tasks, Drivers 쪽을 먼저 봅니다.
- 이름이 애매하고 발행자가 없거나 경로가 수상한 항목을 추립니다.
- 삭제보다 먼저 비활성화하고 재부팅 후 동작을 확인합니다.
업무용 PC는 정상 프로그램도 자동실행 항목이 많아서, 무턱대고 지우기보다 하나씩 확인하는 쪽이 더 안전합니다.
Process Monitor 사용법
어떤 파일을 만들고, 어떤 레지스트리를 건드리고, 무슨 프로세스가 새로 뜨는지 실시간으로 보려면 Process Monitor가 좋습니다.
이 도구는 조금 어렵지만, 감염 흔적을 좁혀가는 데는 강력합니다.
- Process Monitor를 실행합니다.
- 모든 이벤트를 그대로 보지 말고 의심 프로세스 이름이나 의심 경로로 필터를 겁니다.
- Temp, AppData, ProgramData, 시작프로그램, Run 키, 예약 작업 관련 접근을 유심히 봅니다.
- 재부팅 직후나 로그인 직후 활동을 확인하면 자동실행 흔적을 찾기 쉽습니다.
가장 현실적인 복구 순서
- 네트워크를 끊습니다.
- 깨끗한 다른 기기에서 비밀번호를 변경합니다.
- Windows Security 상태를 확인하고, 업데이트를 맞춥니다.
- Microsoft Defender Offline을 먼저 돌립니다.
- 재부팅 후 Safety Scanner로 한 번 더 봅니다.
- Process Explorer, TCPView, Autoruns로 현재 실행·통신·자동실행을 같이 확인합니다.
- 중요 문서는 살리되, exe, bat, cmd, ps1, dll 같은 실행 가능 파일 백업은 보수적으로 합니다.
- 회사 PC인데 원격 이동 흔적이 있었다면 재설치 또는 표준 이미지로 재배포를 적극 검토합니다.
개인 PC였다면 “일단 치료하고 써볼까”도 생각할 수 있습니다. 하지만 회사 PC는 이야기가 다릅니다. 다른 장비로 이동 시도가 있었다면 저는 깨끗하게 재이미징하는 쪽이 더 맞다고 봅니다.
회사 네트워크까지 의심될 때 같이 봐야 하는 것
- 회사 메일 계정 로그인 기록
- 브라우저 저장 비밀번호와 세션 쿠키
- 원격 데스크톱, AnyDesk, TeamViewer, Chrome Remote Desktop 같은 원격제어 도구 설치 여부
- 공유 폴더 접속 기록과 사내 다른 PC 접속 시도
- 동일 계정을 쓰는 다른 PC
- 로컬 관리자 계정 재사용 여부
- 사내 NAS, 파일 서버, 디자인 자산 저장소 접속 기록
이 부분을 놓치면 감염 PC는 정리했는데, 옆 PC나 파일 서버에서 다시 문제가 터질 수 있습니다.
주말에 컴퓨터가 켜진 이유가 정말 악성코드였을까
여기서 한 번 냉정하게 봐야 합니다. 주말에 PC가 켜졌다고 해서 무조건 악성코드가 전원을 넣은 것은 아닙니다.

특히 PC가 완전 종료가 아니라 절전 또는 최대절전 상태였다면, Windows 유지 관리, wake timer, 네트워크 어댑터, WOL 같은 항목으로도 깨어날 수 있습니다.
그래서 이 부분은 감염 여부와 별개로 꼭 확인해야 합니다. 증상은 보안 사고처럼 보여도, 실제 전원 동작 원인은 따로일 수 있기 때문입니다.

관리자 권한 명령 프롬프트에서 아래 명령을 확인합니다.
powercfg /lastwake
powercfg /waketimers
powercfg /devicequery wake_armed
첫 번째는 마지막 절전 해제 원인을 보고, 두 번째는 현재 활성 wake timer를 보고, 세 번째는 현재 절전을 깨울 수 있도록 허용된 장치를 보여줍니다.
여기서 네트워크 어댑터가 뜨면 WOL 쪽도 봐야 하고, 유지 관리가 뜨면 Windows 예약 작업도 같이 봐야 합니다.
WOL 때문에 켜졌는지 확인하는 법
- BIOS 또는 UEFI에서 Wake on LAN, Power On By PCI-E, Resume By LAN 같은 항목이 켜져 있는지 확인합니다.
- 윈도우 장치 관리자에서 유선 랜카드 전원 관리 탭의 이 장치가 컴퓨터를 깨울 수 있음이 켜져 있는지 확인합니다.
- 공유기에서 예전에 잡아둔 WOL용 포트포워딩, DDNS, 앱 설정이 남아 있는지도 봅니다.
- 회사 안에서 원격 관리 솔루션을 쓰고 있었다면 그 정책도 같이 봅니다.
WOL과 좀비PC를 같이 보는 이유
이 둘은 같은 말이 아닙니다.
WOL은 정상 기능이고, 좀비PC는 감염 상태입니다. 다만 질문처럼 주말에 갑자기 켜짐이 먼저 눈에 들어오면 사람은 전부 악성코드 탓으로 몰아가기 쉽습니다.
실제로는 WOL로 켜졌는데 그 안에서 이미 악성코드가 일을 하고 있었을 수도 있고, 반대로 절전 해제는 정상인데 감염도 동시에 있었을 수도 있습니다. 그래서 둘을 나눠서 확인해야 합니다.
정리
회사에서 쓰던 컴퓨터가 주말에 혼자 켜지고, CPU가 100%로 치솟고, 그래픽카드 사용량까지 오르고, 다른 PC 접속 시도까지 있었다면 저는 일단 좀비PC 또는 그에 준하는 보안 사고로 봅니다. 특히 토렌트나 크랙판 디자인 프로그램을 최근에 만졌다면 감염 경로로 가장 먼저 의심하는 편이 맞습니다.
대응은 단순합니다. 끊고, 계정을 보호하고, 오프라인 검사하고, 자동실행과 네트워크 흔적을 확인한 뒤, 회사 PC라면 재설치까지 포함해 판단하는 것입니다. 그
리고 주말에 켜진 이유는 감염과 별개로 WOL과 wake timer까지 같이 봐야 정확합니다.
제 기준에서는 이 상황에서 제일 위험한 실수는 “백신 한 번 돌려봤는데 괜찮아 보여서 그냥 쓰기 시작하는 것”입니다. 회사 PC는 한 대 문제로 끝나지 않는 경우가 많기 때문입니다.
좀비PC는 그냥 바이러스 걸린 컴퓨터와 같은 말인가요
완전히 같은 말은 아니지만 겹치는 부분이 많습니다. 일반 바이러스 감염보다 한 단계 더 나가 외부에서 명령을 받거나 범죄 행위에 동원되는 상태까지 포함해 보는 경우가 많습니다.
토렌트로 받은 디자인 프로그램 때문에 정말 이런 일이 생길 수 있나요
가능합니다. 특히 본체보다 크랙, 패치, 키젠, 포터블 버전, 플러그인 번들 쪽이 더 위험한 경우가 많습니다. 프로그램처럼 보이지만 실제로는 로더나 스틸러가 함께 들어오는 사례가 적지 않습니다.
회사 PC에서 다른 PC 접속 시도가 보였으면 바로 포맷하면 되나요
무조건 바로 포맷부터 하는 것은 좋은 대응이 아닐 수 있습니다. 먼저 네트워크를 끊고, 깨끗한 다른 기기에서 비밀번호를 바꾸고, 회사 보안 담당자와 함께 다른 장비와 계정 영향 범위를 보는 것이 우선입니다.
주말에 켜진 것이 꼭 악성코드 때문인가요
아닙니다. 절전 상태였다면 WOL, wake timer, Windows 유지 관리로도 깨어날 수 있습니다. 그래서 감염 여부와 전원 원인은 따로 나눠서 확인하는 편이 정확합니다.


